Jak sprawdzić, czy firma spełnia NIS2 (i czy w ogóle jej dotyczy)
Najpierw ustal, czy firma w ogóle podlega ustawie o krajowym systemie cyberbezpieczeństwa: sektor z załącznika do ustawy plus wielkość. Potem sprawdź wykaz podmiotów kluczowych i ważnych i złóż wniosek o wpis, jeśli nie wpisano Cię z urzędu. Termin dla firm, które spełniały przesłanki 3 kwietnia 2026, mija 3 października 2026 . Na końcu oceń lukę między tym, co masz, a obowiązkami z rozdziału 3 ustawy. Cztery kroki, każdy z przepisem.
Stan prawny: 25 września 2026. Podstawa: ustawa o krajowym systemie cyberbezpieczeństwa (t.j. Dz.U. 2026 poz. 20) zmieniona ustawą z 23 stycznia 2026 (Dz.U. 2026 poz. 252), w mocy od 3 kwietnia 2026; dyrektywa (UE) 2022/2555 (NIS2). Tekst ma charakter informacyjny i nie jest poradą prawną.
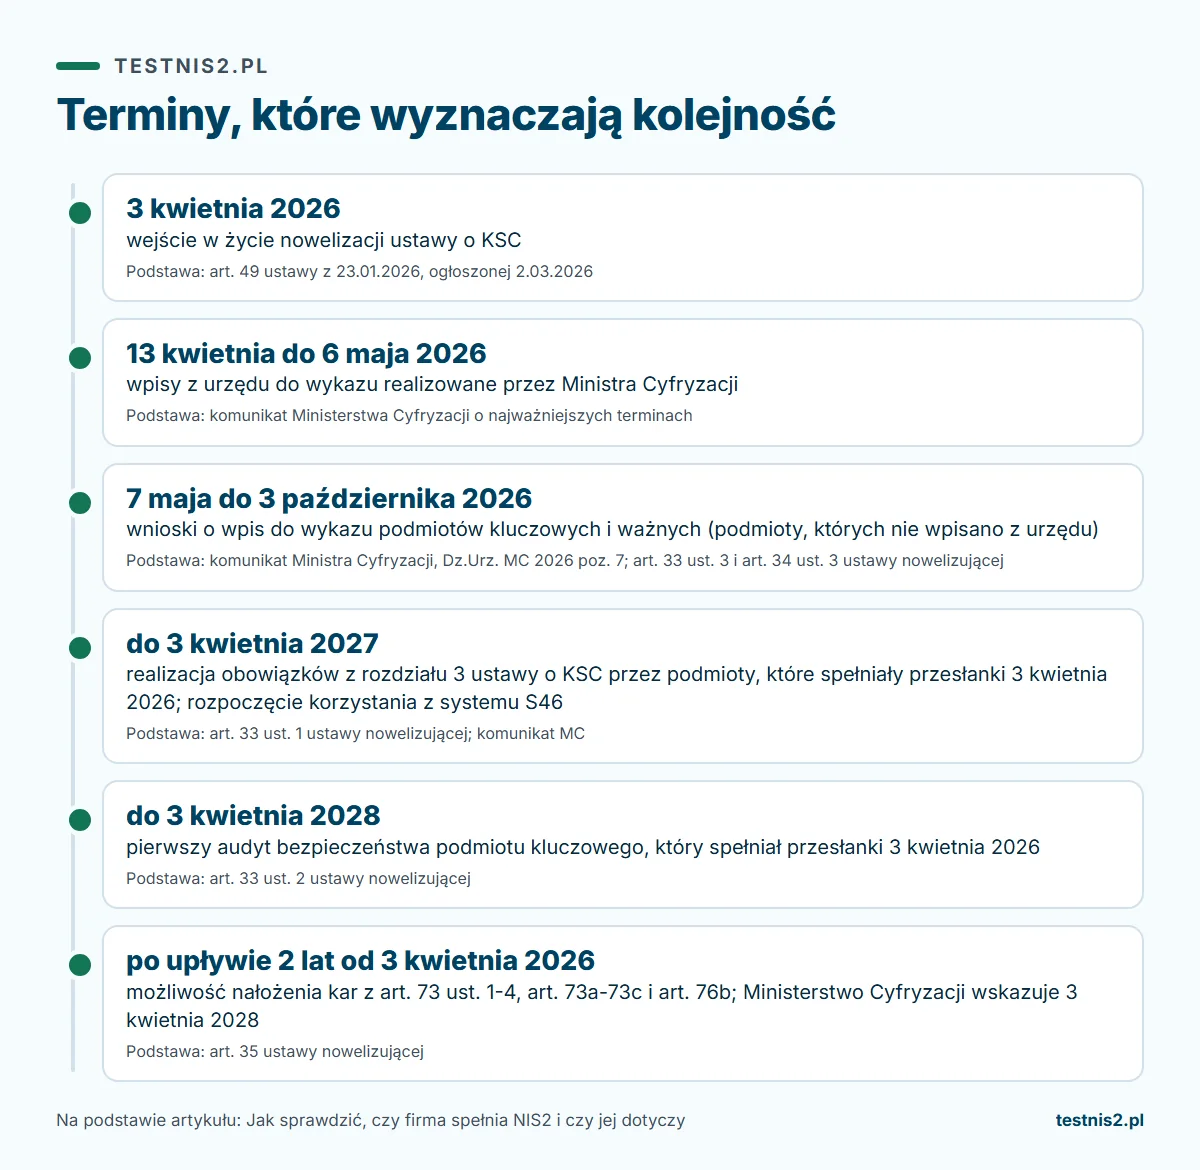
Terminy, które wyznaczają kolejność
| Data | Co się dzieje | Podstawa |
|---|---|---|
| 3 kwietnia 2026 | wejście w życie nowelizacji ustawy o KSC | art. 49 ustawy z 23.01.2026, ogłoszonej 2.03.2026 |
| 13 kwietnia do 6 maja 2026 | wpisy z urzędu do wykazu realizowane przez Ministra Cyfryzacji | komunikat Ministerstwa Cyfryzacji o najważniejszych terminach |
| 7 maja do 3 października 2026 | wnioski o wpis do wykazu podmiotów kluczowych i ważnych (podmioty, których nie wpisano z urzędu) | komunikat Ministra Cyfryzacji, Dz.Urz. MC 2026 poz. 7; art. 33 ust. 3 i art. 34 ust. 3 ustawy nowelizującej |
| do 3 kwietnia 2027 | realizacja obowiązków z rozdziału 3 ustawy o KSC przez podmioty, które spełniały przesłanki 3 kwietnia 2026; rozpoczęcie korzystania z systemu S46 | art. 33 ust. 1 ustawy nowelizującej; komunikat MC |
| do 3 kwietnia 2028 | pierwszy audyt bezpieczeństwa podmiotu kluczowego, który spełniał przesłanki 3 kwietnia 2026 | art. 33 ust. 2 ustawy nowelizującej |
| po upływie 2 lat od 3 kwietnia 2026 | możliwość nałożenia kar z art. 73 ust. 1-4, art. 73a-73c i art. 76b; Ministerstwo Cyfryzacji wskazuje 3 kwietnia 2028 | art. 35 ustawy nowelizującej |
Krok 1: sprawdź, czy NIS2 w ogóle dotyczy firmy
Co do zasady dotyczy, jeżeli jednocześnie:
- Sektor. Firma prowadzi działalność wskazaną w załączniku nr 1 (sektory kluczowe) albo nr 2 (sektory ważne) do ustawy o KSC. Załączniki opisują sektor, podsektor i rodzaj podmiotu, często z odesłaniem do innej ustawy lub koncesji, więc porównuj rodzaj działalności, a nie tylko nazwę branży.
- Wielkość. Firma co najmniej spełnia progi średniego przedsiębiorcy z art. 2 ust. 1 załącznika I do rozporządzenia Komisji (UE) nr 651/2014 (art. 5 ust. 1 i 2 ustawy o KSC).
Są wyjątki od progu wielkości. Niezależnie od rozmiaru podmiotem kluczowym jest m.in. dostawca usług DNS, kwalifikowany dostawca usług zaufania, podmiot krytyczny, podmiot publiczny z załącznika nr 1, rejestr nazw domen najwyższego poziomu i podmiot świadczący usługi rejestracji nazw domen (art. 5 ust. 1 pkt 4). Dostawca usług zarządzanych w zakresie cyberbezpieczeństwa jest kluczowy już od progu małego przedsiębiorcy (art. 5 ust. 1 pkt 3). Podmiotem ważnym może być też mikro- lub mała firma, np. niekwalifikowany dostawca usług zaufania albo przedsiębiorca komunikacji elektronicznej będący mikro- lub małym przedsiębiorcą (art. 5 ust. 2 pkt 3 i 4).
Status wynika z ustawy, a nie z decyzji urzędu. Organ właściwy może też w drodze decyzji uznać podmiot za kluczowy lub ważny (art. 7l ustawy o KSC) i zwrócić się do firmy o informacje potrzebne do wstępnej oceny (art. 43 ust. 1). Według szacunku Ministerstwa Cyfryzacji znowelizowana ustawa może objąć około 38 tys. podmiotów, w tym około 27 tys. podmiotów publicznych.
Jeśli wychodzi, że firma nie podlega, zapisz tę analizę: sektor, kod działalności, dane o wielkości, data. Ten dokument przyda się, gdy zapyta klient w przetargu albo organ.
Krok 2: ustal, czy firma jest podmiotem kluczowym czy ważnym
| Kryterium | Podmiot kluczowy | Podmiot ważny |
|---|---|---|
| Typowa ścieżka | załącznik nr 1 i wielkość powyżej progów średniego przedsiębiorcy (art. 5 ust. 1 pkt 1) | załącznik nr 1 w progach średniego przedsiębiorcy albo załącznik nr 2 od progu średniego przedsiębiorcy (art. 5 ust. 2 pkt 1 i 2) |
| Audyt bezpieczeństwa | obowiązkowy co najmniej raz na 3 lata, kopia raportu do organu w 3 dni robocze (art. 15 ust. 1 i 1a) | na polecenie organu wydane w drodze decyzji po incydencie poważnym lub innym naruszeniu (art. 15 ust. 1b) |
| Górna granica kary | 10 mln EUR lub 2 procent przychodów, kwota wyższa, nie mniej niż 20 tys. zł (art. 73 ust. 3) | 7 mln EUR lub 1,4 procent przychodów, nie mniej niż 15 tys. zł (art. 73 ust. 4) |
| Zakaz funkcji zarządczych dla kierownika | możliwy jako środek nadzorczy (art. 53 ust. 9 pkt 6), nie wobec podmiotów publicznych (art. 53 ust. 10) | nie przewidziano |
Krok 3: sprawdź wykaz i złóż wniosek o wpis
Wykaz podmiotów kluczowych i ważnych prowadzi minister właściwy do spraw informatyzacji (art. 34 ust. 1 ustawy nowelizującej). Część podmiotów wpisano z urzędu: przedsiębiorców telekomunikacyjnych, dostawców usług zaufania, podmioty publiczne, podmioty krytyczne (art. 7a ust. 2 ustawy o KSC) oraz dotychczasowych operatorów usług kluczowych (art. 34 ust. 2 ustawy nowelizującej). Według Ministerstwa Cyfryzacji wpisy z urzędu realizowano od 13 kwietnia do 6 maja 2026. Taki podmiot dostaje zawiadomienie o wpisie i wezwanie do uzupełnienia brakujących danych w terminie 6 miesięcy od doręczenia wezwania (art. 7b ust. 1 i 2).
Pozostali składają wniosek sami. Podmioty, które spełniały przesłanki 3 kwietnia 2026, mają na to czas od 7 maja do 3 października 2026 (komunikat Ministra Cyfryzacji, Dz.Urz. MC 2026 poz. 7). Firma, która spełni przesłanki później, ma 6 miesięcy od dnia ich spełnienia (art. 7c ust. 1). Zmianę danych zgłasza się w 14 dni (art. 7c ust. 3).
- Gdzie: aplikacja Wykaz KSC, część systemu S46, wykaz-ksc.gov.pl. Według Ministerstwa Cyfryzacji logowanie odbywa się przez Węzeł Krajowy (m.in. profil zaufany, mObywatel, e-dowód, bankowość elektroniczna, kwalifikowany certyfikat).
- Najpierw sprawdź, czy firmy nie wpisano z urzędu: według Ministerstwa Cyfryzacji próba wpisania podmiotu, który już jest w wykazie, kończy się błędem.
- Podpis: kwalifikowany podpis elektroniczny, podpis zaufany lub osobisty kierownika albo osoby upoważnionej, ewentualnie kwalifikowana pieczęć elektroniczna (art. 7c ust. 6).
- Wniosek zawiera oświadczenie kierownika, że dane są zgodne z prawdą, składane pod rygorem odpowiedzialności karnej za fałszywe oświadczenie z art. 233 § 6 Kodeksu karnego (art. 7c ust. 5).
- Wpisu dokonuje się z chwilą złożenia wniosku w systemie, a sam wpis ma charakter deklaratoryjny (art. 7d ust. 1 i 5).
Krok 4: sprawdź, czy firma spełnia obowiązki
"Spełnia NIS2" oznacza w Polsce wykonanie obowiązków z rozdziału 3 ustawy o KSC. Podmioty istniejące 3 kwietnia 2026 mają na to czas do 3 kwietnia 2027 (art. 33 ust. 1 ustawy nowelizującej). Ocena luki to porównanie stanu faktycznego z poniższą listą, z dowodami, a nie z deklaracjami.
System zarządzania bezpieczeństwem informacji (art. 8)
Systematyczne szacowanie ryzyka i zarządzanie nim to podstawa. Minimalny zakres środków wyznacza art. 21 ust. 2 dyrektywy: m.in. analiza ryzyka, obsługa incydentów, ciągłość działania i kopie zapasowe, bezpieczeństwo łańcucha dostaw, kryptografia, kontrola dostępu, uwierzytelnianie wieloskładnikowe, cyberhigiena i szkolenia. Dostawcy usług DNS, usług chmurowych, usług zarządzanych i inni dostawcy wymienieni w art. 8b ust. 1 ustawy o KSC stosują środki z rozporządzenia wykonawczego Komisji (UE) 2024/2690.
Zgłaszanie incydentów (art. 11-12b)
Wczesne ostrzeżenie do 24 h, zgłoszenie do 72 h, sprawozdanie końcowe w miesiąc, przez system S46 do właściwego CSIRT. Szczegóły: jak raportować incydent zgodnie z NIS2.
Kierownik podmiotu (art. 8c-8f)
Kierownik odpowiada za wykonanie obowiązków, także gdy je powierzył innej osobie (art. 8c). Podejmuje decyzje o systemie zarządzania bezpieczeństwem informacji, planuje środki finansowe, przydziela i nadzoruje zadania, dba o świadomość personelu (art. 8d). Raz w roku kalendarzowym przechodzi udokumentowane szkolenie (art. 8e). Osoby realizujące zadania z art. 8 i 11 dopuszcza po otrzymaniu informacji z Krajowego Rejestru Karnego (art. 8f).
Struktura i kontakt (art. 14, art. 73a ust. 1 pkt 6-7)
Wewnętrzne struktury odpowiedzialne za cyberbezpieczeństwo albo umowa z dostawcą usług zarządzanych w zakresie cyberbezpieczeństwa (art. 14). Wyznaczone osoby do kontaktu (co najmniej dwie, w mikro i małej firmie co najmniej jedna) i kanał, którym użytkownik może zgłosić incydent, cyberzagrożenie lub podatność.
Audyt (art. 15)
Podmiot kluczowy przeprowadza na własny koszt audyt bezpieczeństwa systemu informacyjnego co najmniej raz na 3 lata; podmiot kluczowy istniejący 3 kwietnia 2026 przeprowadza pierwszy audyt w 24 miesiące, czyli do 3 kwietnia 2028 (art. 33 ust. 2 ustawy nowelizującej).
Checklista: czy firma spełnia NIS2
- Analiza zakresu na piśmie: sektor z załącznika nr 1 lub 2, rodzaj podmiotu, dane o wielkości, data analizy.
- Kategoria ustalona: podmiot kluczowy albo ważny, z przepisem art. 5.
- Wykaz sprawdzony: wpis z urzędu albo wniosek złożony w aplikacji Wykaz KSC do 3.10.2026, podpisany przez kierownika.
- Dostęp do systemu S46 i osoby do kontaktu wyznaczone.
- Szacowanie ryzyka udokumentowane i aktualne (art. 8).
- Polityki i środki z art. 21 ust. 2 dyrektywy (lub rozporządzenia 2024/2690) wdrożone i udowodnione.
- Procedura incydentów 24 h / 72 h / 1 miesiąc przećwiczona.
- Kierownik przeszedł szkolenie w tym roku kalendarzowym, jest dowód (art. 8e).
- Informacje z KRK dla osób realizujących zadania z art. 8 i 11 (art. 8f).
- Umowy z dostawcami ICT przejrzane pod kątem bezpieczeństwa łańcucha dostaw.
- Podmiot kluczowy: termin pierwszego audytu w kalendarzu (do 3.04.2028).
Pytania
Czy moja firma podlega NIS2?
Jeżeli działa w sektorze z załącznika nr 1 lub 2 do ustawy o KSC i co najmniej spełnia progi średniego przedsiębiorcy, najpewniej tak (art. 5). Niektóre podmioty, np. dostawcy usług DNS czy kwalifikowani dostawcy usług zaufania, podlegają niezależnie od wielkości.
Jakie firmy podlegają pod NIS2?
Według zestawienia Ministerstwa Cyfryzacji sektory kluczowe (załącznik nr 1) to: energia, transport, bankowość i infrastruktura rynków finansowych, ochrona zdrowia, zaopatrzenie w wodę pitną, zbiorowe odprowadzanie ścieków, infrastruktura cyfrowa, zarządzanie usługami ICT, przestrzeń kosmiczna i podmioty publiczne. Sektory ważne (załącznik nr 2) to: usługi pocztowe, inwestycje energetyki jądrowej, gospodarowanie odpadami, chemikalia, żywność, produkcja (m.in. wyrobów medycznych, komputerów i elektroniki, urządzeń elektrycznych, maszyn, pojazdów), dostawcy usług cyfrowych, badania naukowe i pozostałe podmioty publiczne.
Kogo NIS2 nie dotyczy?
Co do zasady firm spoza sektorów z załączników oraz mikro i małych firm z tych sektorów, chyba że ustawa obejmuje je niezależnie od wielkości lub od niższego progu (np. art. 5 ust. 1 pkt 3 i 4, art. 5 ust. 2 pkt 3 i 4) albo organ uzna je za podmiot kluczowy lub ważny decyzją (art. 7l).
Co to jest wykaz KSC?
Wykaz podmiotów kluczowych i podmiotów ważnych prowadzony przez ministra właściwego do spraw informatyzacji. Prowadzi się go w aplikacji Wykaz KSC, będącej częścią systemu S46; wnioski składa się na wykaz-ksc.gov.pl.
Do kiedy trzeba złożyć wniosek o wpis do wykazu?
Podmioty, które spełniały przesłanki 3 kwietnia 2026 i nie zostały wpisane z urzędu: od 7 maja do 3 października 2026 (komunikat Ministra Cyfryzacji z 8 kwietnia 2026, Dz.Urz. MC 2026 poz. 7). Pozostali: w 6 miesięcy od spełnienia przesłanek (art. 7c ust. 1).
Czy NIS2 już obowiązuje w Polsce?
Tak. Nowelizacja ustawy o KSC wdrażająca NIS2 weszła w życie 3 kwietnia 2026 (Dz.U. 2026 poz. 252). Obowiązki z rozdziału 3 podmioty istniejące w tym dniu realizują do 3 kwietnia 2027.
Podmiot kluczowy a podmiot ważny: czym się różnią?
Kategorią z art. 5, górną granicą kary (10 mln EUR lub 2 procent wobec 7 mln EUR lub 1,4 procent) i nadzorem: podmiot kluczowy ma obowiązkowy audyt co najmniej raz na 3 lata, a jego kierownikowi grozi czasowy zakaz pełnienia funkcji zarządczych jako środek nadzorczy (poza podmiotami publicznymi).
Czy test online wystarczy, żeby wykazać zgodność?
Nie. Test pokazuje luki i kolejność działań. Zgodność wykazuje się dokumentacją systemu zarządzania bezpieczeństwem informacji, dowodami wdrożenia środków, zapisami ze szkoleń i obsługi incydentów, a w podmiocie kluczowym raportem z audytu z art. 15.
Podstawa prawna
- Ustawa z 5 lipca 2018 o krajowym systemie cyberbezpieczeństwa, t.j. Dz.U. 2026 poz. 20: Dziennik Ustaw. Przepisy: art. 5, art. 7a-7d, art. 7l, art. 8-8f, art. 11-12b, art. 14, art. 15, art. 43, art. 53 ust. 9 i 10, art. 73, art. 73a.
- Ustawa z 23 stycznia 2026 o zmianie ustawy o krajowym systemie cyberbezpieczeństwa oraz niektórych innych ustaw, Dz.U. 2026 poz. 252: Dziennik Ustaw. Przepisy przejściowe: art. 33, art. 34, art. 35, art. 49.
- Komunikat Ministra Cyfryzacji z 8 kwietnia 2026 w sprawie harmonogramu złożenia wniosków o wpis do wykazu (Dz.Urz. MC 2026 poz. 7): gov.pl.
- Ministerstwo Cyfryzacji, Nowelizacja ustawy o KSC: najważniejsze terminy: gov.pl.
- Ministerstwo Cyfryzacji, samorejestracja w Wykazie KSC, jak dokonać wpisu: gov.pl.
- Ministerstwo Cyfryzacji, Nowelizacja ustawy o KSC: kogo obejmuje (sektory, szacunek liczby podmiotów): gov.pl.
- Dyrektywa (UE) 2022/2555 (NIS2), art. 20, 21, 23: EUR-Lex.