Jak raportować incydent zgodnie z NIS2: 24 h, 72 h, 1 miesiąc
Podmiot kluczowy lub ważny zgłasza incydent poważny w trzech krokach: wczesne ostrzeżenie do 24 godzin od wykrycia, zgłoszenie do 72 godzin, sprawozdanie końcowe w ciągu miesiąca od zgłoszenia. W Polsce robi się to przez system S46 do właściwego CSIRT, na podstawie art. 11 ustawy o krajowym systemie cyberbezpieczeństwa w brzmieniu obowiązującym od 3 kwietnia 2026.
Stan prawny: 25 września 2026. Podstawa: ustawa z 5 lipca 2018 o krajowym systemie cyberbezpieczeństwa (t.j. Dz.U. 2026 poz. 20) zmieniona ustawą z 23 stycznia 2026 (Dz.U. 2026 poz. 252), dyrektywa (UE) 2022/2555 (NIS2). Tekst ma charakter informacyjny i nie jest poradą prawną.
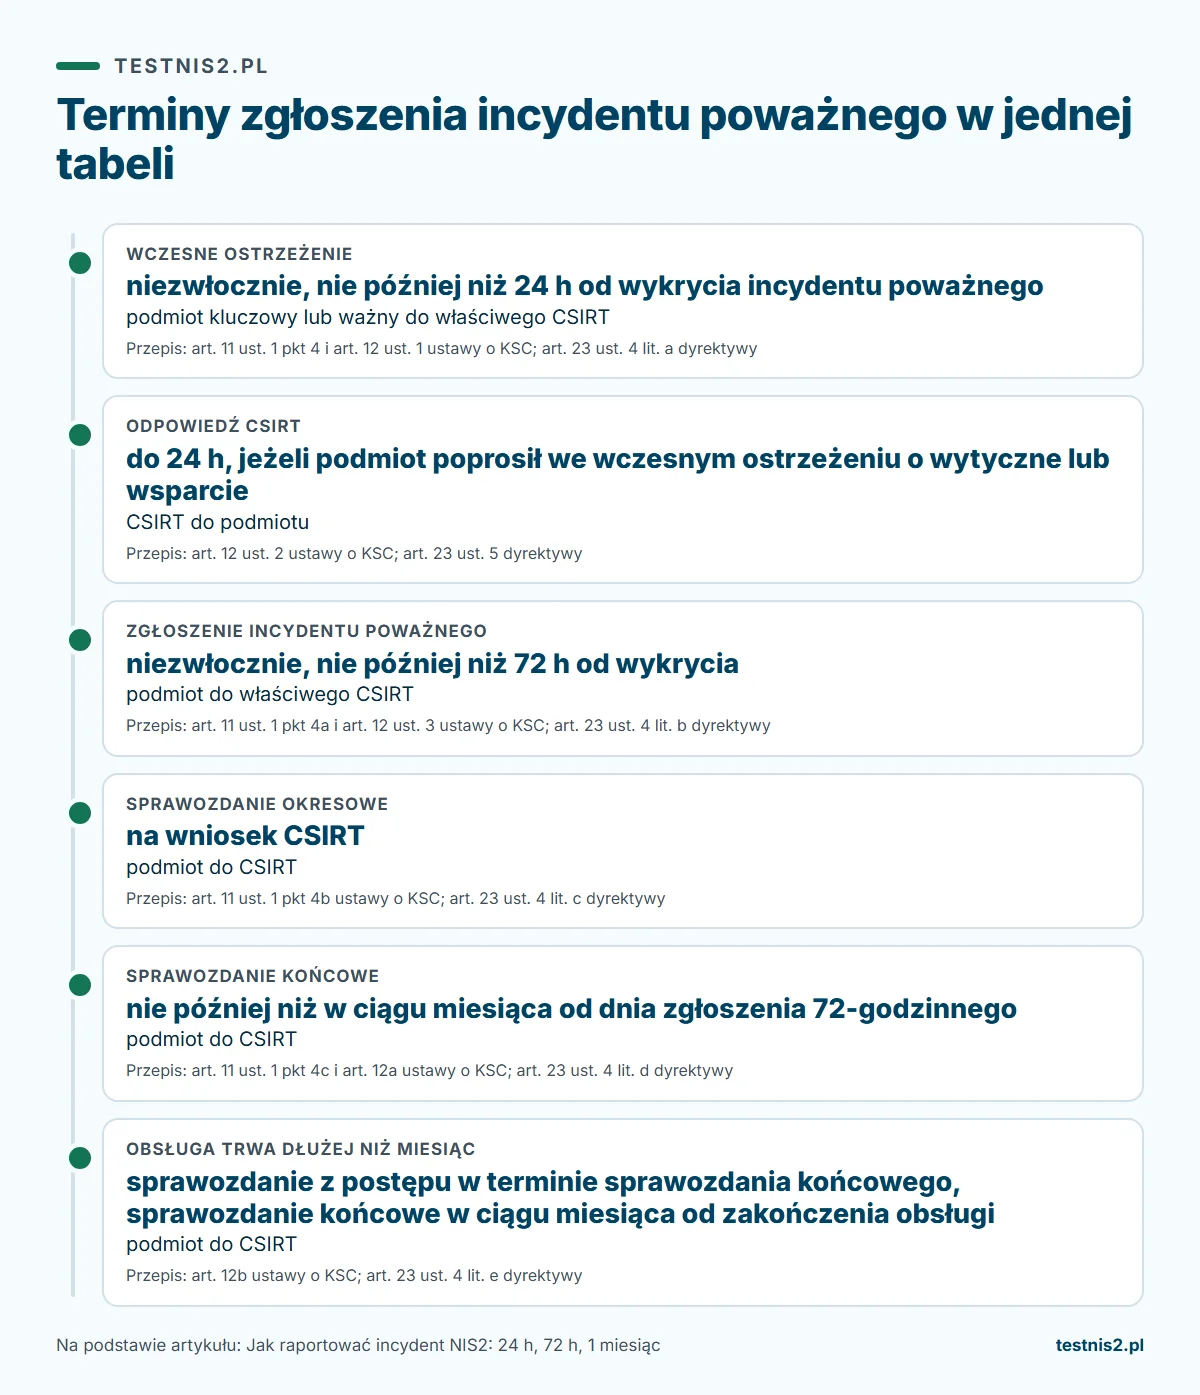
Terminy zgłoszenia incydentu poważnego w jednej tabeli
| Etap | Termin | Kto i komu | Przepis |
|---|---|---|---|
| Wczesne ostrzeżenie | niezwłocznie, nie później niż 24 h od wykrycia incydentu poważnego | podmiot kluczowy lub ważny do właściwego CSIRT | art. 11 ust. 1 pkt 4 i art. 12 ust. 1 ustawy o KSC; art. 23 ust. 4 lit. a dyrektywy |
| Odpowiedź CSIRT | do 24 h, jeżeli podmiot poprosił we wczesnym ostrzeżeniu o wytyczne lub wsparcie | CSIRT do podmiotu | art. 12 ust. 2 ustawy o KSC; art. 23 ust. 5 dyrektywy |
| Zgłoszenie incydentu poważnego | niezwłocznie, nie później niż 72 h od wykrycia | podmiot do właściwego CSIRT | art. 11 ust. 1 pkt 4a i art. 12 ust. 3 ustawy o KSC; art. 23 ust. 4 lit. b dyrektywy |
| Sprawozdanie okresowe | na wniosek CSIRT | podmiot do CSIRT | art. 11 ust. 1 pkt 4b ustawy o KSC; art. 23 ust. 4 lit. c dyrektywy |
| Sprawozdanie końcowe | nie później niż w ciągu miesiąca od dnia zgłoszenia 72-godzinnego | podmiot do CSIRT | art. 11 ust. 1 pkt 4c i art. 12a ustawy o KSC; art. 23 ust. 4 lit. d dyrektywy |
| Obsługa trwa dłużej niż miesiąc | sprawozdanie z postępu w terminie sprawozdania końcowego, sprawozdanie końcowe w ciągu miesiąca od zakończenia obsługi | podmiot do CSIRT | art. 12b ustawy o KSC; art. 23 ust. 4 lit. e dyrektywy |
Dwa wyjątki warto znać od razu. Dostawca usług zaufania zgłasza incydent poważny w ciągu 24 godzin od wykrycia (art. 11 ust. 1a). Podmiot ważny, który jest podmiotem publicznym, nie przekazuje wczesnego ostrzeżenia, sprawozdania okresowego, sprawozdania z postępu ani sprawozdania końcowego (art. 12c).
Polska ustawa liczy terminy od wykrycia incydentu. Dyrektywa mówi o powzięciu wiedzy o incydencie. W procedurze wewnętrznej zapisz jedną godzinę zero: moment, w którym ktoś w firmie stwierdził incydent, i dokumentuj ją w dzienniku.
Od kiedy obowiązują nowe zasady zgłaszania
- Nowelizacja weszła w życie 3 kwietnia 2026 (art. 49 ustawy nowelizującej).
- Podmioty, które spełniały przesłanki podmiotu kluczowego lub ważnego 3 kwietnia 2026, realizują obowiązki z rozdziału 3 ustawy o KSC, w tym zgłaszanie incydentów z art. 11, w terminie 12 miesięcy, czyli do 3 kwietnia 2027 (art. 33 ust. 1 ustawy nowelizującej).
- Dotychczasowi operatorzy usług kluczowych mają 6 miesięcy od wejścia w życie nowelizacji, czyli do 3 października 2026, na przejście na zgłaszanie incydentów poważnych według nowych art. 11-12b (art. 33 ust. 4 ustawy nowelizującej).
- Z systemu S46 podmioty mają zacząć korzystać najpóźniej do 3 kwietnia 2027 (komunikat Ministra Cyfryzacji, Dz.Urz. MC 2026 poz. 7).
Kiedy incydent jest poważny
Obowiązek z art. 11 dotyczy incydentu poważnego. Ustawa definiuje go jako incydent, który powoduje lub może spowodować poważne obniżenie jakości lub przerwanie ciągłości świadczenia usługi, straty finansowe dla podmiotu albo wpływa na inne osoby przez wywołanie poważnej szkody materialnej lub niematerialnej (art. 2 pkt 7 ustawy o KSC). Dyrektywa formułuje to podobnie w art. 23 ust. 3.
Dla dostawców usług DNS, usług chmurowych, centrów przetwarzania danych, sieci dostarczania treści, usług zarządzanych, internetowych platform handlowych, wyszukiwarek i platform społecznościowych przypadki, w których incydent uznaje się za poważny, doprecyzowuje rozporządzenie wykonawcze Komisji (UE) 2024/2690. Do tego rozporządzenia odsyła art. 8b ust. 1 ustawy o KSC.
W praktyce ocena "poważny czy nie" jest pierwszą decyzją zespołu. Jeżeli nie ma pewności w ciągu pierwszych godzin, bezpieczniej wysłać wczesne ostrzeżenie. Dyrektywa wprost stanowi, że samo zgłoszenie nie nakłada na podmiot zgłaszający zwiększonej odpowiedzialności (art. 23 ust. 1).
Dokąd i czym zgłosić incydent
Kanał: system S46
Wczesne ostrzeżenie, zgłoszenie, sprawozdanie okresowe, końcowe i sprawozdanie z postępu przekazuje się przez system teleinformatyczny z art. 46 ust. 1 ustawy, czyli S46 (art. 11 ust. 2). Według komunikatu Ministra Cyfryzacji z 8 kwietnia 2026 podmioty, które przed 3 kwietnia 2026 zawarły porozumienia o korzystaniu z systemu, zaczynają z niego korzystać w okresie od 8 kwietnia 2026, pozostałe od 12 czerwca 2026, a wszyscy najpóźniej do 3 kwietnia 2027.
Adresat: właściwy CSIRT
Ustawa kieruje zgłoszenia do CSIRT sektorowego. Te zespoły dopiero powstają: organ właściwy dla sektora ma je ustanowić w 18 miesięcy od wejścia nowelizacji w życie (art. 42 ustawy nowelizującej). Do czasu komunikatu o osiągnięciu zdolności operacyjnej przez CSIRT sektorowy incydenty poważne zgłasza się do właściwego CSIRT MON, CSIRT NASK lub CSIRT GOV (art. 44 ust. 1 ustawy nowelizującej). Od dnia następującego po opublikowaniu komunikatu zgłoszenia idą do CSIRT sektorowego (art. 44 ust. 2).
Który z trzech zespołów jest właściwy, wynika z art. 26 ust. 5-7 ustawy o KSC. CSIRT MON koordynuje obsługę incydentów zgłaszanych m.in. przez podmioty podległe Ministrowi Obrony Narodowej lub przez niego nadzorowane i przedsiębiorców realizujących zadania na rzecz Sił Zbrojnych (art. 26 ust. 5). CSIRT GOV realizuje Szef Agencji Bezpieczeństwa Wewnętrznego i obsługuje podmioty wymienione w art. 26 ust. 7. CSIRT NASK koordynuje obsługę incydentów zgłaszanych m.in. przez podmioty kluczowe i ważne, z wyjątkiem tych, które ustawa przypisuje CSIRT MON i CSIRT GOV (art. 26 ust. 6 pkt 1 lit. j).
Czego nie mylić
- CSIRT nie jest organem właściwym do spraw cyberbezpieczeństwa i nie nakłada kar. Kary nakłada w drodze decyzji organ właściwy do spraw cyberbezpieczeństwa dla danego sektora (art. 41, art. 41a i art. 74 ust. 1 ustawy o KSC), np. minister właściwy do spraw energii, transportu, zdrowia, informatyzacji, Komisja Nadzoru Finansowego albo Prezes UKE.
- Zgłoszenie incydentu to co innego niż wniosek o wpis do wykazu podmiotów kluczowych i ważnych. Wykaz prowadzi minister właściwy do spraw informatyzacji, a wniosek trzeba złożyć do 3 października 2026: jak sprawdzić, czy firma podlega NIS2 i złożyć wniosek.
Co musi zawierać każde zgłoszenie
Wczesne ostrzeżenie (24 h), art. 12 ust. 1
- dane podmiotu: firma, numer z właściwego rejestru, siedziba i adres,
- imię, nazwisko, służbowy telefon i e-mail osoby zgłaszającej,
- te same dane osoby uprawnionej do składania wyjaśnień,
- moment wystąpienia i wykrycia incydentu oraz czas trwania,
- czy incydent wywołało działanie bezprawne lub w złej wierze, jeżeli da się to ocenić,
- czy incydent dotyczy innych państw członkowskich UE.
We wczesnym ostrzeżeniu można poprosić o wytyczne lub dodatkowe wsparcie techniczne. CSIRT przekazuje je w ciągu 24 godzin, a jeśli incydent wyczerpuje znamiona przestępstwa, przekazuje też informacje o sposobie zgłoszenia organom ścigania (art. 12 ust. 2).
Zgłoszenie incydentu poważnego (72 h), art. 12 ust. 3
- wpływ na usługę: której usługi dotyczy, ilu użytkowników, jaki zasięg geograficzny, jaki wpływ na usługi innych podmiotów,
- przyczyny, przebieg i prawdopodobne skutki dla systemów i usług,
- podjęte działania zapobiegawcze i naprawcze,
- aktualizacja danych z wczesnego ostrzeżenia, jeśli się zmieniły.
Przekazujesz to, co wiesz w chwili zgłoszenia, i uzupełniasz w trakcie obsługi (art. 12 ust. 5). Informacje stanowiące tajemnicę przedsiębiorstwa trzeba oznaczyć (art. 12 ust. 8).
Sprawozdanie końcowe (1 miesiąc), art. 12a
- szczegółowy opis incydentu, w tym zakłócenia i szkody,
- rodzaj zagrożenia lub przyczyna, która prawdopodobnie była źródłem incydentu,
- zastosowane i wdrażane środki ograniczające ryzyko,
- skutki transgraniczne, jeżeli wystąpiły.
Incydent a naruszenie ochrony danych: dwa odrębne zgłoszenia
Jeżeli incydent poważny obejmuje dane osobowe, zgłoszenie z ustawy o KSC nie zastępuje zgłoszenia naruszenia ochrony danych do organu nadzorczego z RODO (w Polsce Prezes UODO). RODO wymaga zgłoszenia bez zbędnej zwłoki, w miarę możliwości nie później niż w terminie 72 godzin po stwierdzeniu naruszenia, chyba że naruszenie prawdopodobnie nie skutkuje ryzykiem dla praw lub wolności osób (art. 33 ust. 1 RODO). To dwa tryby i dwa adresaty. Ustawa o KSC ogranicza natomiast podwójne karanie: jeżeli za ten sam czyn prawomocną karę nałożył już Prezes UODO, organ właściwy do spraw cyberbezpieczeństwa nie wszczyna postępowania i poprzestaje na pouczeniu (art. 76c ust. 1).
Checklista: pierwsze 72 godziny
- Godzina zero zapisana w dzienniku incydentu (kto wykrył, kiedy, jak).
- Wstępna ocena: czy incydent spełnia definicję incydentu poważnego z art. 2 pkt 7; decyzję i uzasadnienie zapisano.
- Ustalony właściwy CSIRT (MON, NASK, GOV albo CSIRT sektorowy po komunikacie) i dostęp do konta w S46 sprawdzony przed incydentem.
- Wczesne ostrzeżenie wysłane przed upływem 24 h, z sześcioma elementami z art. 12 ust. 1.
- Decyzja, czy prosić CSIRT o wytyczne lub wsparcie techniczne.
- Równolegle: ocena, czy doszło do naruszenia ochrony danych osobowych (osobny tryb RODO).
- Użytkownicy usług poinformowani o możliwych środkach zapobiegawczych, jeżeli zachodzi poważne cyberzagrożenie (art. 11 ust. 2a).
- Zgłoszenie 72 h: wpływ na usługę, przyczyny, działania zapobiegawcze i naprawcze; tajemnica przedsiębiorstwa oznaczona.
- Termin sprawozdania końcowego wpisany do kalendarza: miesiąc od dnia zgłoszenia 72 h.
- Kierownik podmiotu poinformowany: odpowiada za wykonanie obowiązków z art. 11 (art. 8c ust. 1).
Pytania o raportowanie incydentów NIS2
Jak wygląda raportowanie incydentów w NIS2?
Trzystopniowo: wczesne ostrzeżenie do 24 godzin od wykrycia, zgłoszenie incydentu poważnego do 72 godzin, sprawozdanie końcowe w ciągu miesiąca od zgłoszenia. Na wniosek CSIRT dochodzi sprawozdanie okresowe. Podstawa: art. 11 ust. 1 pkt 4-4c ustawy o KSC i art. 23 ust. 4 dyrektywy NIS2.
Czy zgłoszenie incydentu do CSIRT NASK wystarczy?
Tak, jeśli CSIRT NASK jest dla Twojego podmiotu właściwy (art. 26 ust. 6 ustawy o KSC), a CSIRT sektorowy nie ogłosił jeszcze zdolności operacyjnej (art. 44 ust. 1 ustawy nowelizującej). Zgłoszenie składa się przez system S46 (art. 11 ust. 2).
Co to jest incydent poważny według ustawy o KSC?
Incydent, który powoduje lub może spowodować poważne obniżenie jakości lub przerwanie ciągłości świadczenia usługi, straty finansowe dla podmiotu albo poważną szkodę materialną lub niematerialną dla innych osób (art. 2 pkt 7 ustawy o KSC).
Co to jest S46 i czy muszę mieć tam konto?
S46 to system teleinformatyczny z art. 46 ust. 1 ustawy o KSC, przez który podmioty kluczowe i ważne zgłaszają incydenty (art. 11 ust. 2) i składają wnioski do wykazu (art. 7c ust. 6). Według komunikatu Ministra Cyfryzacji wszystkie podmioty mają zacząć z niego korzystać najpóźniej do 3 kwietnia 2027. Dostęp warto sprawdzić przed pierwszym incydentem.
Od kiedy muszę zgłaszać incydenty według nowych przepisów?
Podmioty istniejące 3 kwietnia 2026 wdrażają obowiązki z rozdziału 3 ustawy, w tym zgłaszanie incydentów, do 3 kwietnia 2027 (art. 33 ust. 1 ustawy nowelizującej). Dotychczasowi operatorzy usług kluczowych przechodzą na nowe zasady zgłoszeń w 6 miesięcy od wejścia nowelizacji w życie, czyli do 3 października 2026 (art. 33 ust. 4).
Co to jest CSIRT sektorowy?
Zespół reagowania na incydenty dla danego sektora, ustanawiany przez organ właściwy do spraw cyberbezpieczeństwa w ciągu 18 miesięcy od wejścia nowelizacji w życie (art. 42 ustawy nowelizującej). Od dnia następującego po opublikowaniu komunikatu o jego zdolności operacyjnej to on przyjmuje zgłoszenia z sektora (art. 44 ust. 2).
Czy incydent trzeba zgłosić też do UODO?
Jeśli incydent jest jednocześnie naruszeniem ochrony danych osobowych, co do zasady tak: to osobny obowiązek z art. 33 RODO, z własnym terminem i adresatem. Zgłoszenie do CSIRT go nie zastępuje.
Co grozi za niezgłoszenie incydentu?
Kara pieniężna dla podmiotu (art. 73 ust. 1 pkt 6-9 ustawy o KSC) i dla kierownika (art. 73a ust. 1 pkt 9). Kary te mogą być nałożone po raz pierwszy po upływie 2 lat od wejścia nowelizacji w życie (art. 35 ustawy nowelizującej); Ministerstwo Cyfryzacji wskazuje datę 3 kwietnia 2028. Termin kar nie przesuwa terminów wdrożenia obowiązków opisanych wyżej.
Podstawa prawna
- Ustawa z 5 lipca 2018 o krajowym systemie cyberbezpieczeństwa, t.j. Dz.U. 2026 poz. 20: Dziennik Ustaw. Przepisy: art. 2 pkt 7, art. 8b ust. 1, art. 8c, art. 11, art. 12, art. 12a, art. 12b, art. 12c, art. 26 ust. 5-7, art. 41, art. 41a, art. 46 ust. 1, art. 73, art. 73a, art. 74, art. 76c.
- Ustawa z 23 stycznia 2026 o zmianie ustawy o krajowym systemie cyberbezpieczeństwa oraz niektórych innych ustaw, Dz.U. 2026 poz. 252, w mocy od 3 kwietnia 2026: Dziennik Ustaw. Przepisy przejściowe: art. 33 ust. 1 i 4, art. 35, art. 42, art. 44, art. 49.
- Dyrektywa Parlamentu Europejskiego i Rady (UE) 2022/2555 (NIS2), art. 23: EUR-Lex.
- Rozporządzenie (UE) 2016/679 (RODO), art. 33: EUR-Lex.
- Komunikat Ministra Cyfryzacji z 8 kwietnia 2026 w sprawie harmonogramu (Dz.Urz. MC 2026 poz. 7): gov.pl.
- Ministerstwo Cyfryzacji, Nowelizacja ustawy o KSC: najważniejsze terminy: gov.pl.